S-UI + sing-box 节点配置教程
第 1 章:S-UI 基础概念(入站、出站、用户、TLS)
第 2 章:证书(Let’s Encrypt、Cloudflare、Origin CA、Hy2 要求)
第 3 章:VLESS + WS + TLS 节点(最常用,支持优选 IP)
第 4 章:VLESS + Reality 节点(最高隐蔽性)
第 5 章:Hy2(Hysteria2)节点(UDP 极速协议)
第 6 章:TUIC 节点(高性能 + UDP)
第 7 章:Trojan(TLS) 节点
第 8 章:Cloudflare 使用规则(优选 IP、全加密模式、伪装规则)
第 9 章:服务端 / 客户端参数映射表(最重要)
第 10 章:常见问题排查(非常实用)
🌈 第 1 章:S-UI 面板结构(sing-box 管理器)
⭐ S-UI 的三个核心区块:
1)入站(Inbound)
服务器“监听”的节点,客户端连接的入口。
例如:
- VLESS+WS → 443
- Reality → 443 / 8443
- Hy2 → 8443(UDP)
2)用户(Clients)
对于 VLESS 入站,每个用户至少需要 UUID。flow 是可选的 VLESS 子协议字段;只有服务端和客户端明确使用 xtls-rprx-vision 时才保持一致,不要把“Reality = 必须 vision”当成固定规则。
3)TLS 区域(Reality / TLS 模板)
不同协议的 TLS 配置不同:
| 协议 | TLS 区域作用 |
|---|---|
| VLESS+TLS | 使用常规 TLS 证书,例如 Let’s Encrypt |
| VLESS+Reality | 使用 Reality keypair,不是普通 X.509 证书 |
| Hysteria2 | 使用 TLS 证书;公开受信任证书最省事,自签证书则需要客户端显式信任或关闭校验,不建议作为默认配置 |
🌐 第 2 章:证书系统详解(必须理解)
1)真正可用于客户端直连的证书种类:
| 证书类型 | 可用于 Hy2 / Trojan / VLESS+TLS? |
|---|---|
| Let’s Encrypt(推荐) | ✔ |
| ZeroSSL | ✔ |
| Google Trust Services | ✔ |
2)不适合作为默认直连证书的情况
| 来源 | 说明 |
|---|---|
| Cloudflare Origin Certificate(Origin CA) | 只被 Cloudflare 回源链路信任,普通客户端通常不信任,不能拿它当公网通用证书 |
| 自签证书(Self-signed) | 默认不受客户端信任;只有在客户端显式导入信任或关闭校验时才能使用,不建议作为普通用户的默认方案 |
3)OpenSSL 查询证书
openssl x509 -in cert.crt -noout -issuer -subject正常证书示例:
issuer=Let's Encrypt R3
subject=CN=your.domain.com
4)Cloudflare SSL 模式要和“客户端直连”分开理解
Cloudflare 的 Flexible / Full / Full (strict) 只控制 Cloudflare 边缘节点到源站 这段 HTTPS 回源策略,并不会改变普通客户端直接连接 VPS 时对证书的校验规则。
- Flexible:Cloudflare 到源站走 HTTP,不建议用于需要完整端到端 TLS 的场景;
- Full:Cloudflare 到源站使用 HTTPS,但不会严格验证源站证书是否由受信任 CA 签发;
- Full (strict):会验证源站证书,通常更推荐;
- Origin CA:适合 Cloudflare 回源,不是普通公网客户端的通用受信任证书。
Hysteria2 / TUIC 这类 UDP 协议通常是客户端直接连接服务器,不经过 Cloudflare 标准 CDN 代理,因此 Cloudflare 的 SSL 模式对它们没有直接作用。
🧩 第 3 章:VLESS + WS + TLS(最兼容,支持 Cloudflare 优选 IP)
⭐ 入站设置
类型:VLESS
端口:443
启用传输:是
传输方式:ws
WebSocket 路径:/ws(自定义)
⭐ TLS 设置
模板:tls
证书:fullchain.pem
私钥:privkey.pem
SNI:你的域名
⭐ 客户端配置注意:
- server → Cloudflare 优选 IP 或 your.domain.com
- SNI → your.domain.com
- path → /ws
- port → 443
⭐ 必须关闭 Cloudflare 代理才能用于 Hy2,但 WebSocket 节点可以开启代理。
这意味着一个域名可以:
- WS 走 Cloudflare 优选
- Hy2 用另一个二级域名直连
我的配置
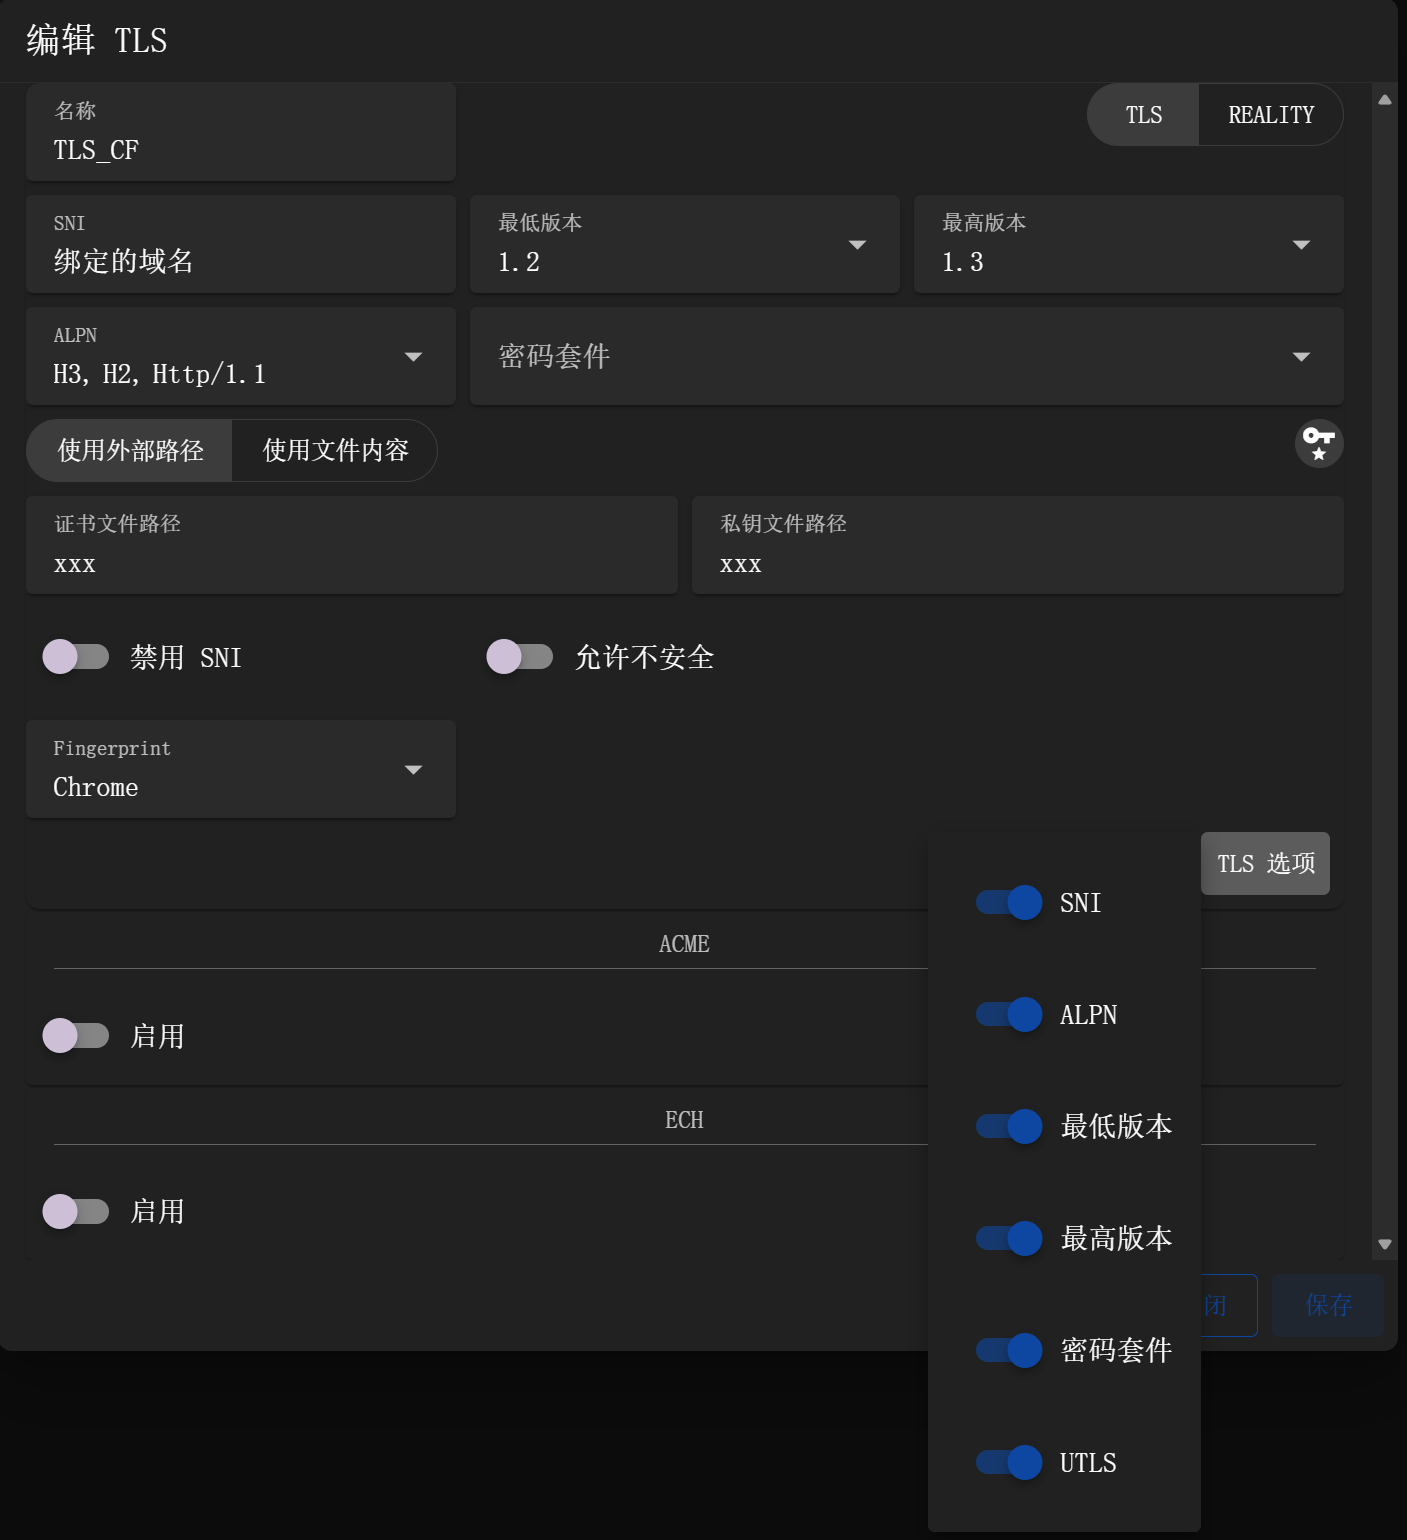
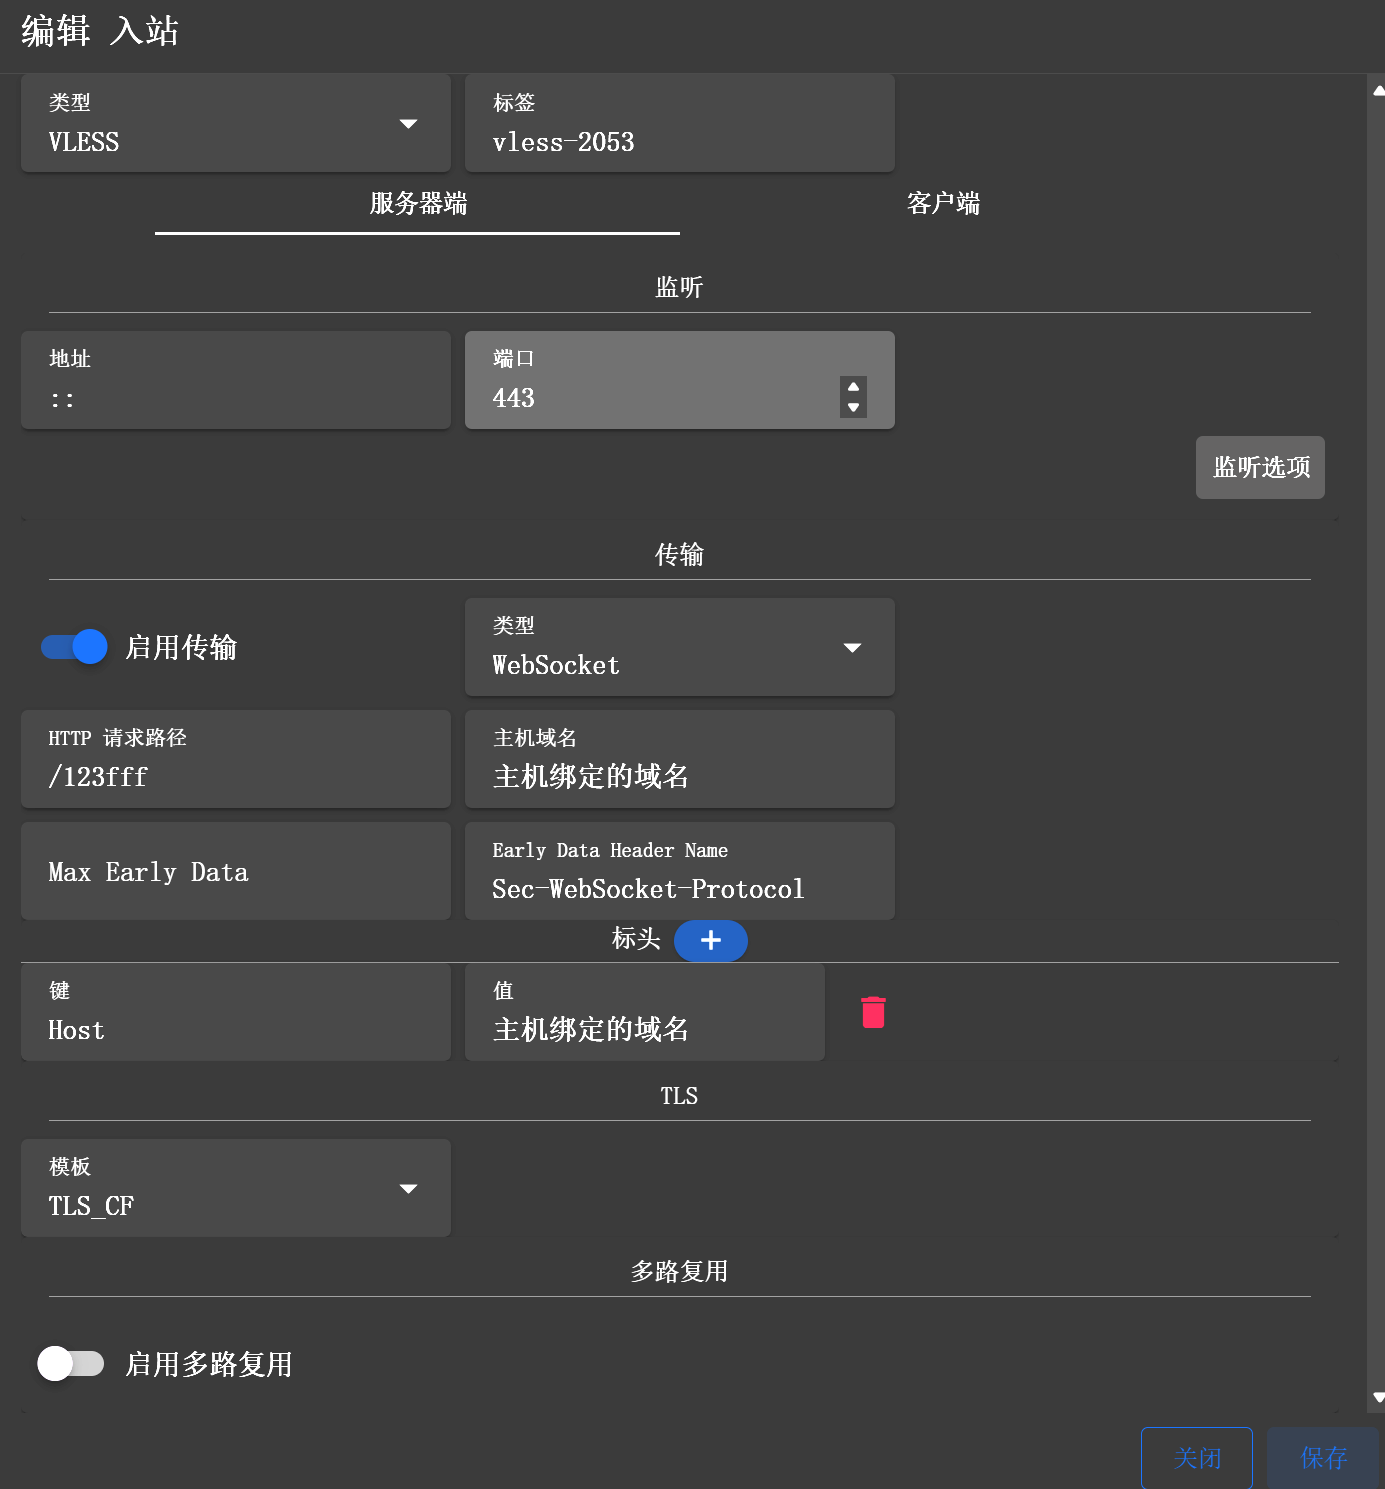
这里端口需要是CF支持的端口,这样才能套CF,注意用户管理->编辑->配置->把vless的flow删了
🧩 第 4 章:VLESS + Reality(无证书,高隐蔽性)
Reality 专用规则:
| 参数 | 填法 |
|---|---|
| SNI | 按 Reality 服务端实际配置填写,例如 www.microsoft.com |
| 握手服务器 | 同 SNI |
| 服务器端口 | 443 |
| private_key | 自动生成 |
| public_key | 客户端必填 |
| short_id | 按服务端实际配置填写 |
| flow | 如果使用 XTLS Vision,则客户端/服务端都填 xtls-rprx-vision;否则留空 |
| 传输 | Reality |
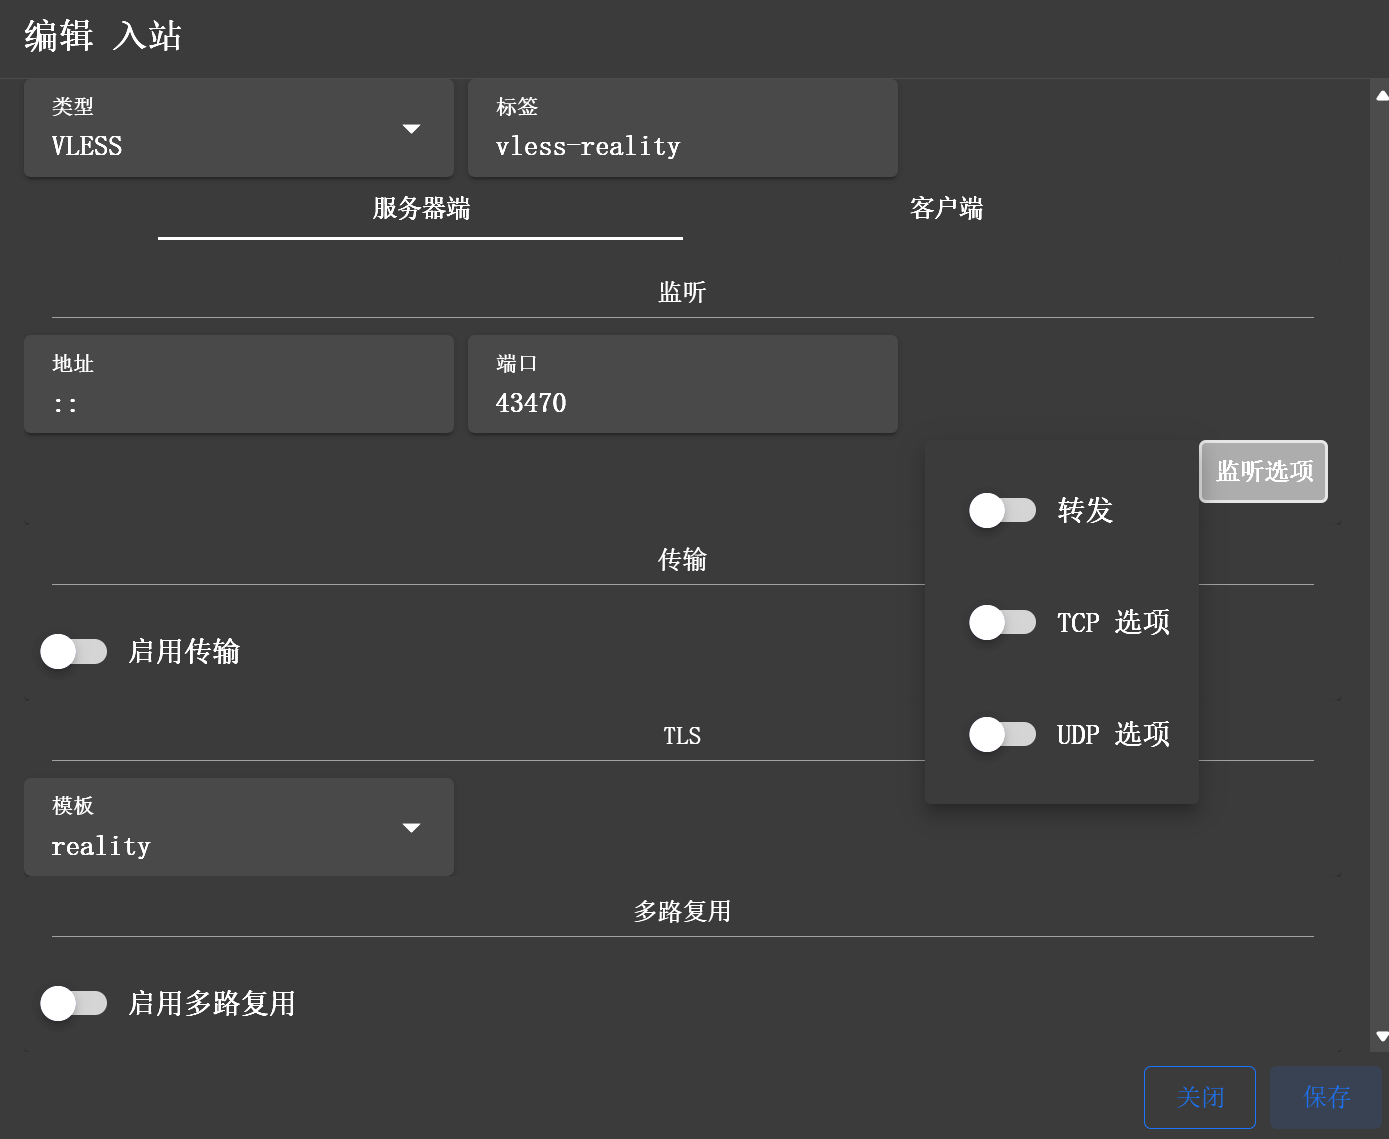
⭐ Reality 入站配置
协议:VLESS
端口:443/8443/任意
传输:Reality
⭐ Reality TLS 区域(重要)
SNI:www.microsoft.com
握手服务器:www.microsoft.com
端口:443
⭐ 用户配置:flow 按实际模式设置
如果服务端启用了 XTLS Vision,使用 sing-box 的标准值 xtls-rprx-vision,客户端保持一致;没有启用则不要凭教程强行填写。
⭐ Reality 客户端
public_key:服务器 Reality 公钥
short_id:从服务器配置中选择
server_name:与服务端允许的 server_name / SNI 配置一致
flow:使用 Vision 时填 xtls-rprx-vision,否则留空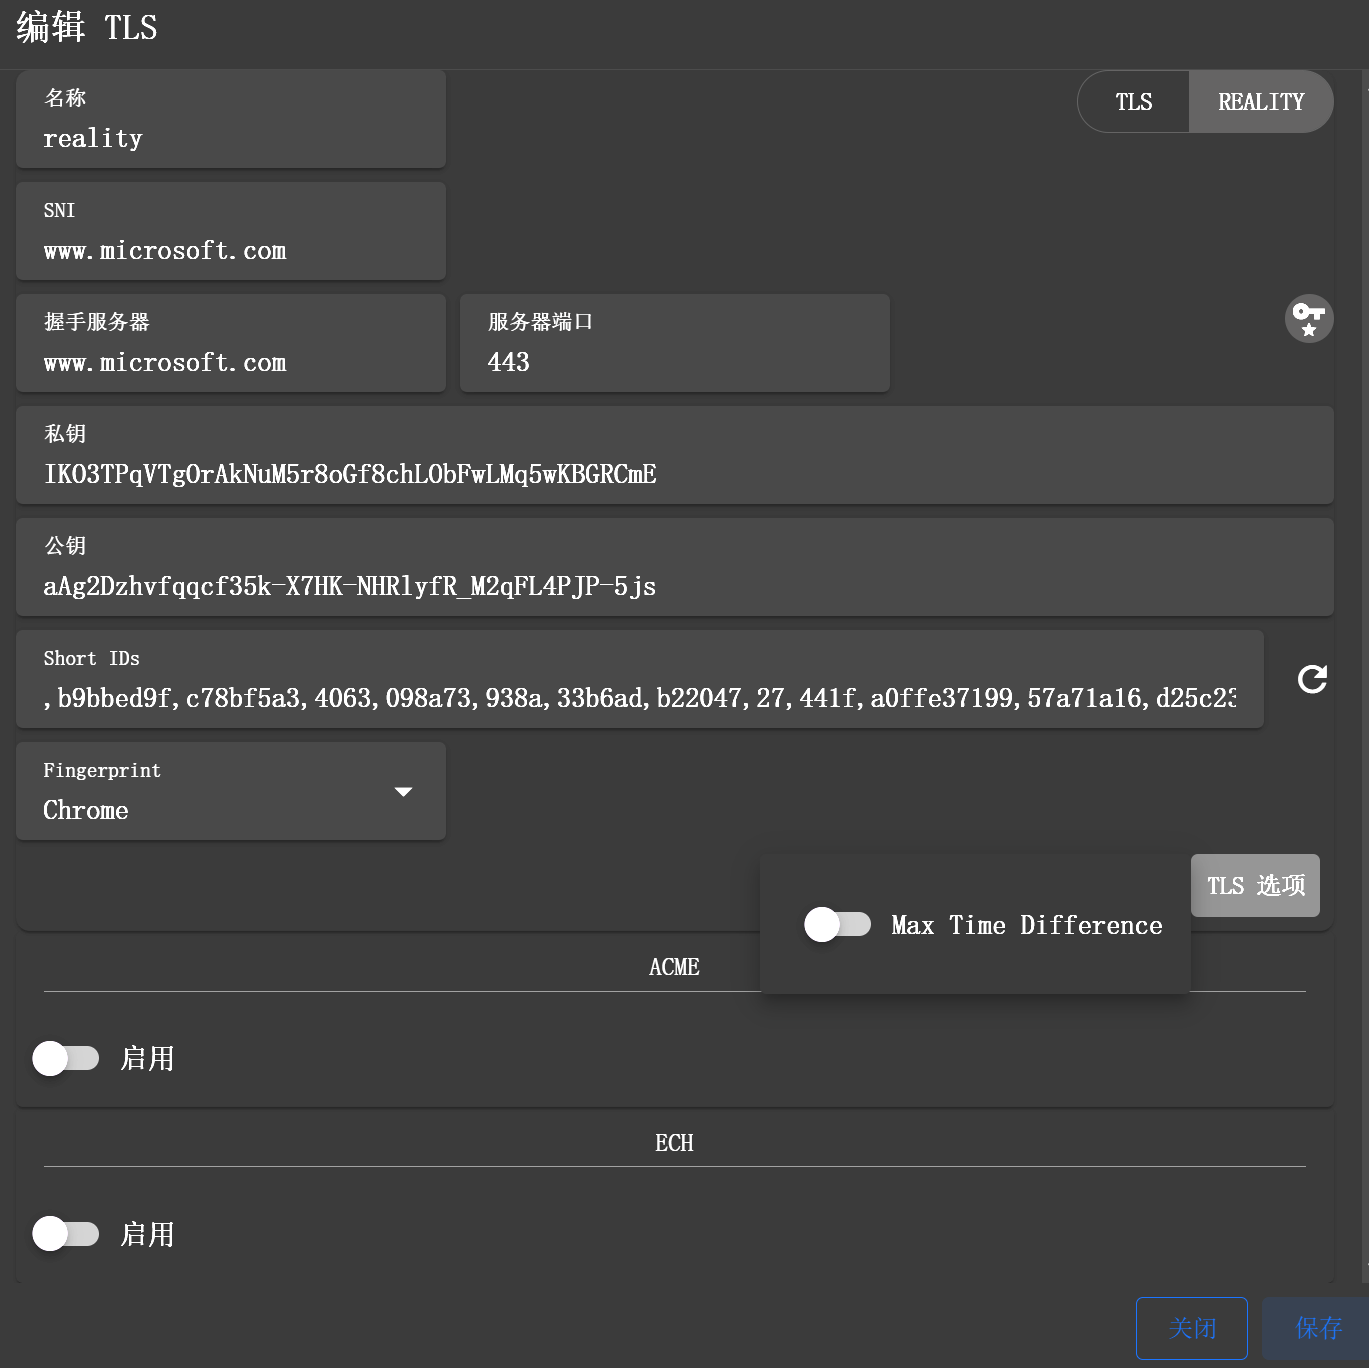
🧩 第 5 章:Hy2(Hysteria 2)—— UDP 加速协议
Hy2 的重点:
| 项目 | 说明 |
|---|---|
| 基于 QUIC(UDP) | Cloudflare 标准 CDN 代理不转发这种任意 UDP 服务 |
| 连接方式 | 客户端直接连服务器地址;域名可以解析到 VPS,但不要把记录橙云代理后再期待 Hy2 穿过标准 CDN |
| TLS 证书 | 推荐使用客户端公开信任的证书,例如 Let’s Encrypt;自签证书需要额外信任配置 |
| 端口 | 可使用服务端实际开放的 UDP 端口,不存在“必须大端口”的协议要求 |
⭐ Hy2 入站配置
类型:hysteria2
端口:8443(推荐)
协议密码:任意 strong password
⭐ Hy2 TLS
证书:fullchain.pem
私钥:privkey.pem
server_name:应匹配证书的 SAN(Subject Alternative Name);现代 TLS 校验主要看 SAN,不要只盯着 CN
⭐ Hy2 客户端
server_name = your.domain.comALPN 等 TLS 参数通常按客户端/服务端默认值即可;只有服务端明确自定义时再保持一致,不要把 alpn = h3 当成所有 Hy2 配置的固定必填项。
❗ Hy2 常见不通原因
- 域名开启了 Cloudflare 橙云,客户端实际连到 Cloudflare 而不是 VPS;
server_name与证书 SAN 不匹配;- VPS 防火墙或云安全组没有放行对应 UDP 端口;
- 服务端没有监听实际配置的 UDP 端口;
- 客户端与服务端认证参数不一致。
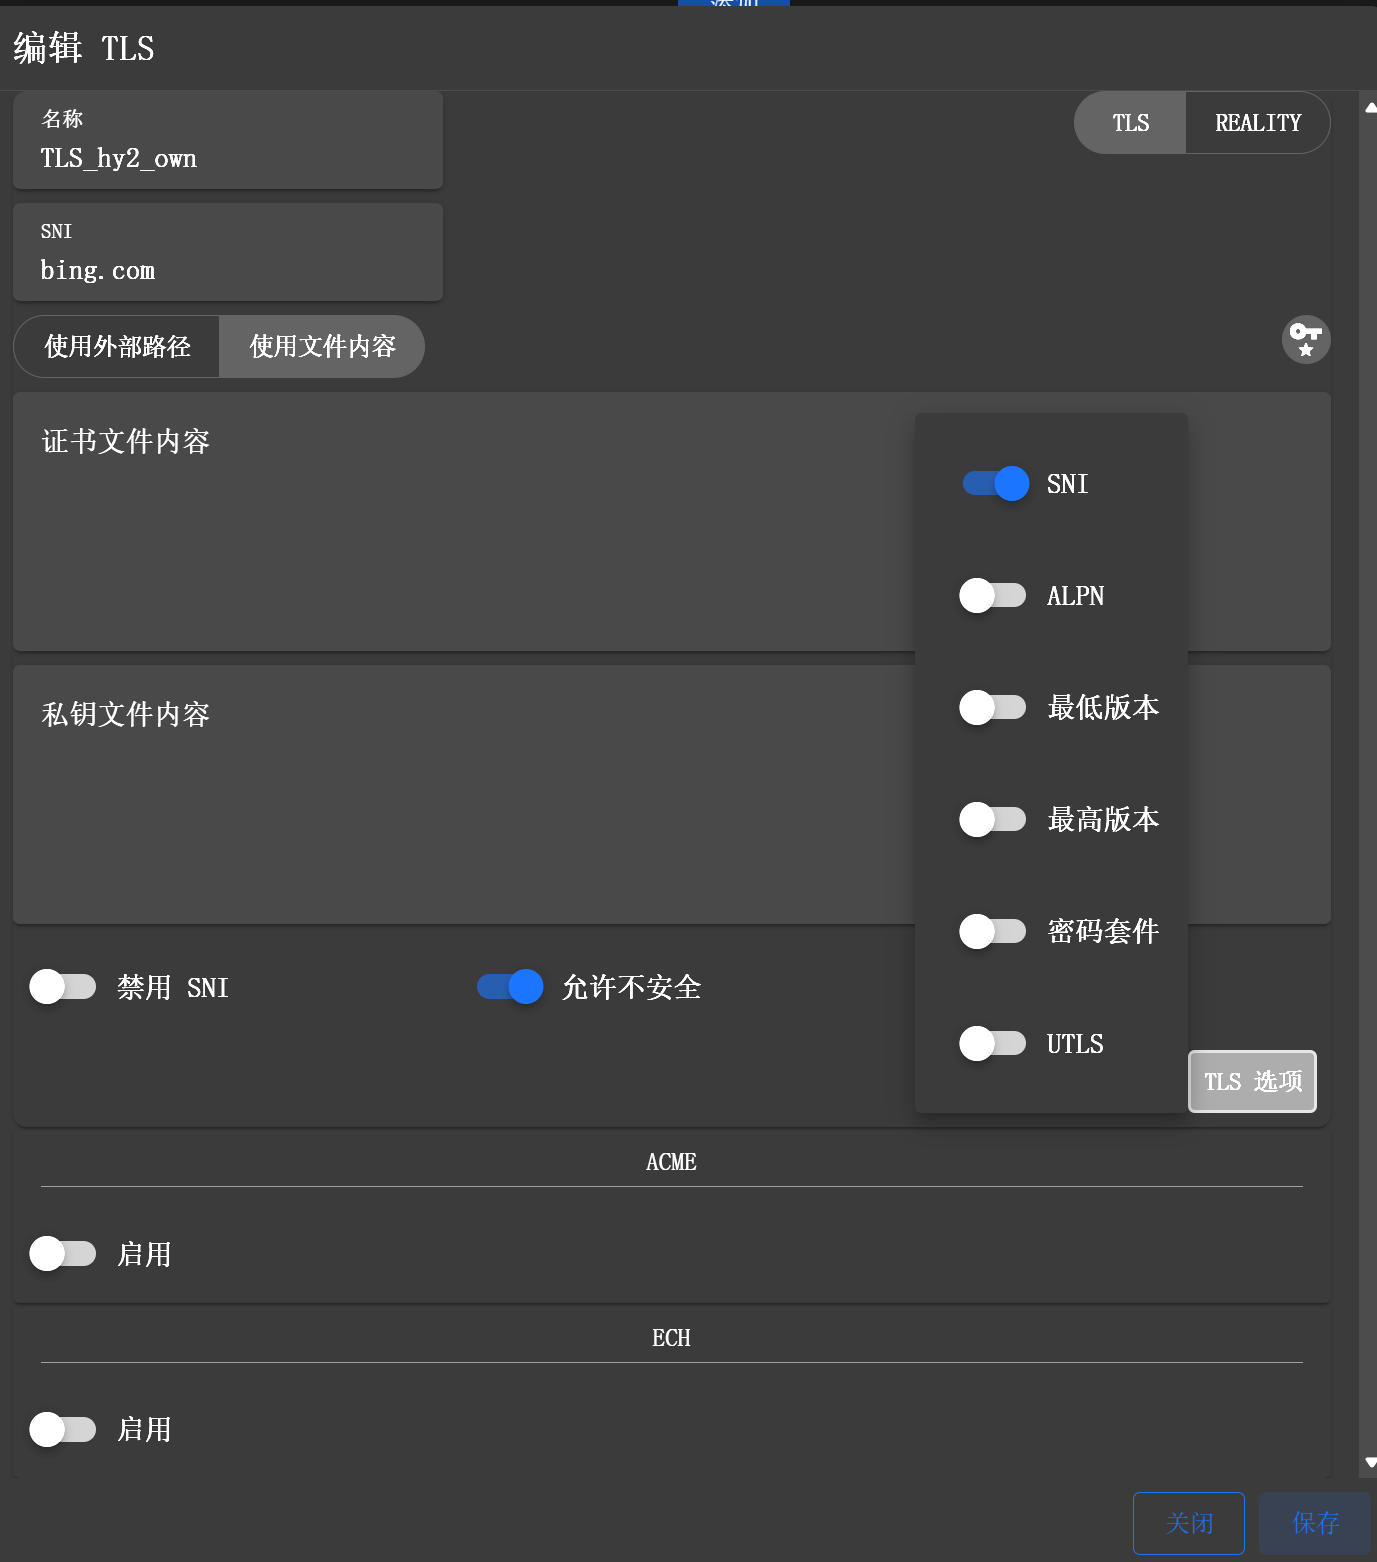
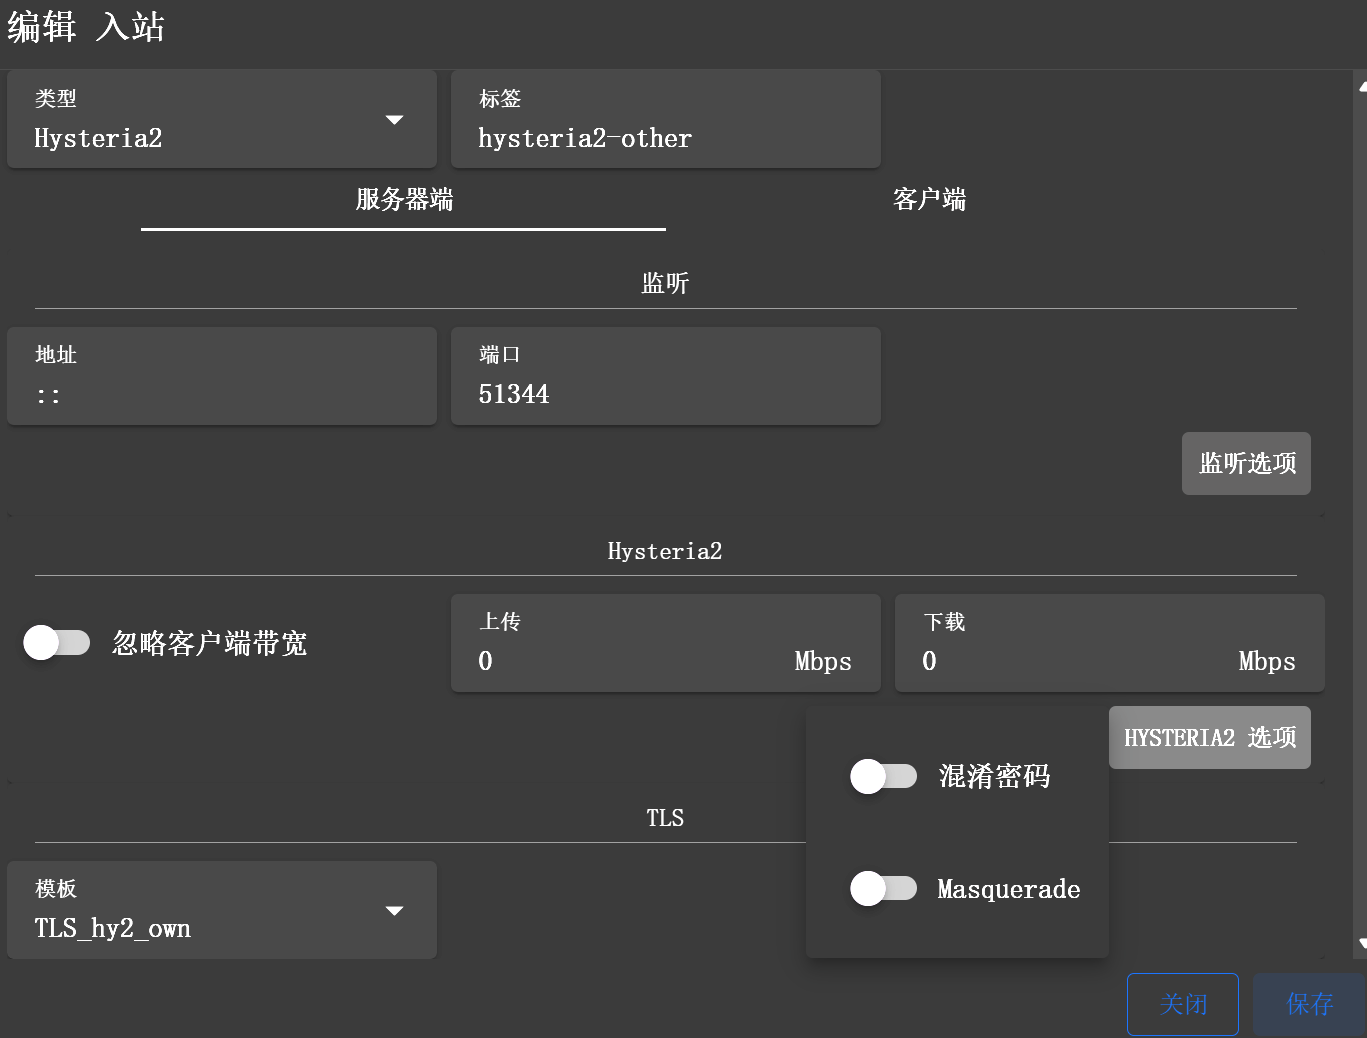
如果这里配置的是 Hysteria2,就不能因为“要套 Cloudflare”而省掉直连所需的 TLS 配置;Hy2 本身不通过 Cloudflare 标准代理。若截图实际是另一个 WS/TLS 入站,应把两种配置分开理解。
🧩 第 6 章:TUIC(高性能 UDP 协议)
和 Hy2 类似,也是 UDP,需要:
- 直连 VPS
- 不走 Cloudflare
- 需要证书
- 不需要 flow
- 不需要 Reality
🧩 第 7 章:Trojan(TLS)
Trojan 本身使用 TLS。客户端直连时应使用客户端能够信任的证书;Cloudflare Origin CA 只适合 Cloudflare 回源。
还要区分传输方式:原生 Trojan/TLS 的任意 TCP 流量不能因为端口是 443 就直接穿过 Cloudflare 标准 CDN。 只有使用 Cloudflare 支持的 HTTP(S) / WebSocket 等传输方式,并且协议栈实际兼容时,才谈得上走橙云代理。
🧩 第 8 章:Cloudflare 使用规则
| 协议/传输 | Cloudflare 标准代理 | 说明 |
|---|---|---|
| VLESS + WebSocket + TLS | 可以 | WebSocket 建立在 Cloudflare 支持的 HTTP(S) 代理上,端口也要在支持范围内 |
| VLESS 原生 TLS/TCP | 不等同于可以 | 仅仅使用 TLS 和 443 端口,不代表任意 TCP 协议能被标准 CDN 代理 |
| Reality | 不可以按“优选 IP”方式代理 | Reality 是客户端直连你的 Reality 服务端,伪装目标不是 Cloudflare 转发节点 |
| Trojan 原生 TLS/TCP | 通常不可以 | 若套 WS 等 HTTP 传输则另当别论 |
| Hysteria2 | 不可以 | QUIC/UDP 直连服务器 |
| TUIC | 不可以 | QUIC/UDP 直连服务器 |
🧩 第 9 章:客户端—服务端参数映射(终极表)
| 服务端参数 | 客户端必须对应 |
|---|---|
| port | server_port |
| uuid | uuid |
| flow | 只有启用 Vision 时两端都使用 xtls-rprx-vision |
| public_key | Reality 客户端的 public_key |
| short_id | Reality 客户端的 short_id |
| SNI / server_name | 与服务端 TLS / Reality 配置一致 |
| WS path | 客户端 WebSocket path 与服务端一致 |
| 证书 SAN | TLS 客户端的 server_name 应被证书 SAN 覆盖 |
| Reality 握手目标 | 按服务端 Reality 配置保持一致 |
🧩 第 10 章:常见问题排查(非常实用)
❗ Reality 不通
- 服务端和客户端的 public key / short ID 不对应;
server_name不在服务端允许范围;- Reality 握手目标不可访问或配置错误;
- 一端启用了
xtls-rprx-vision、另一端没有对应配置。
❗ Hy2 不通
- 域名开启了 Cloudflare 橙云,实际没有直连 VPS;
server_name与证书 SAN 不匹配;- 防火墙 / 云安全组没有放行 UDP;
- 端口没有监听或认证参数不一致;
- 使用自签证书但客户端没有配置对应信任。
❗ VLESS+WS 不通
- WebSocket path 不一致;
- Cloudflare 代理端口不在支持范围;
- TLS / SNI / Host 配置不匹配;
- Nginx / Caddy 的 WebSocket 反代没有正确转发 Upgrade 连接。
❗ VLESS+TLS 不通
- 证书失效
- SNI 错误
- 没开启 TLS 模板
评论将在接近此处时加载,也可点击立即加载。